Créez votre compte ou connectez-vous pour accéder à votre profil.
Accueil » Actualités
Sous la pression de Cléopâtre : la fraude au président en action
10/02/26
Comptabilix travaille à la comptabilité du chantier du palais de Cléopâtre chez Potionmagix. Un matin, il reçoit un message semblant venir de Numérobis, son supérieur :
Alerte zero-day Fortinet – FortiCloud SSO
30/01/26
Une vulnérabilité critique permet de contourner l’authentification via FortiCloud SSO. La faille est activement exploitée et repose sur un contrôle d’accès insuffisant dans le mécanisme SSO SAML.Un […]
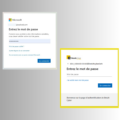
Quelle est la différence entre la page d’authentification de votre Tenant M365 et celle d’un hameçonnage imitant cette même page ?
15/01/26
Par défaut aucune…
Rentrée 2026 : vos mails sous contrôle avant tout clic
08/01/26
Le retour de congés rime souvent avec une boîte mail saturée… et une vigilance un peu en pause. Malheureusement, c’est le moment idéal pour les cyberattaques. Adoptez ces bons ré […]
Vulnérabilité MongoBleed activement exploitée dans MongoDB Server
MongoDB Server est un système de gestion de bases de données.
Vulnérabilité SonicWall Secure Mobile Access (SMA)
19/12/25
SonicWall a corrigé une faille de sécurité critique (CVE-2025-40602) qui est déjà exploitée par des attaquants.
Vulnérabilité Cisco Secure Email and Web Manager
Une faille critique a été découverte dans Cisco Secure Email Gateway et Secure Email and Web Manager. (CVE-2025-20393) Elle permet à un attaquant non authentifié d’exécuter du code à distance, avec prise de […]
Les 3 Breizh Cyber conseils de Noël
18/12/25
À l’approche des fêtes de Noël, vos équipes seront probablement en effectif réduit, contrairement à votre système d’information qui, lui, reste pleinement opérationnel.C’est l’occasion de partager avec […]
Vulnérabilité critique dans GeoServer
16/12/25
GeoServer est un serveur cartographique open source qui permet de diffuser, partager et éditer des données géographiques dans des applications web ou desktop.
Vulnérabilité React2Shell, premières observations et conduite à tenir
Nous vous avertissions dans un précédant post de la vulnérabilité très critique React2Shell impactant le framework React, largement utilisé dans les sites web et applications web modernes.Les premières […]
Vulnérabilité critique dans React et Next.js (CVE-2025-55182)
05/12/25
Si vous exposez des applications web modernes, cette alerte vous concerne. Dashboards, portails clients, boutiques en ligne ou plateformes SaaS : tous les sites construits avec React et Next.js peuvent être touchés par la […]
Focus sur la tactique d’ingénierie sociale du ClickFix
01/12/25
L’ingénierie sociale constitue l’une des approches privilégiées par les cybercriminels pour réaliser des compromissions. Parmi les différentes techniques utilisées, on trouve notamment une méthode dénommée ClickFix […]
Alerte vulnérabilité – Faille zero-day critique dans FortiWeb
17/11/25
Fortinet a confirmé qu’une vulnérabilité zero-day touche plusieurs versions de FortiWeb, son pare-feu applicatif Web.
Alerte vulnérabilité – Mise à jour urgente pour les NAS Synology
14/11/25
Synology a publié une mise à jour de sécurité critique corrigeant une vulnérabilité d’exécution de code à distance affectant BeeStation OS, son système d’exploitation léger destiné aux serveurs NAS personnels […]
Alerte Sécurité – Vulnérabilité critique dans WSUS
03/11/25
Microsoft a publié une mise à jour hors bande urgente pour corriger une faille critique déjà exploitée activement dans Windows Server Update Services (WSUS). WSUS est couramment utilisé dans les environnements d’entreprise pour […]
Usurpation d’identité et nom de domaine expiré : quand votre pub fait la pub d’acteurs malveillants
29/10/25
Nous constatons depuis quelques semaines, chez Breizh Cyber, un certain nombre d’incidents liés à la réutilisation malveillante de noms de domaine légitimes arrivés à expiration.
Alerte Sécurité – Vulnérabilités critiques dans les produits Veeam
16/10/25
Le CERT-FR a publié une alerte concernant trois vulnérabilités majeures affectant les environnements de sauvegarde Veeam.
Baromètre annuel de Cybermalveillance.gouv.fr sur la maturité cyber des TPE-PME. Que doit-on en retenir ?
15/10/25
Sans surprise, les petites et moyennes entreprises restent vulnérables face aux cybermenaces. Voici les points clés révélés par l’enquête menée auprès de 588 entreprises de moins de 250 […]
Multiples vulnérabilités critiques dans Cisco ASA & FTD
29/09/25
Le CERT-FR alerte sur deux vulnérabilités majeures dans Cisco Adaptive Security Appliance (ASA) et Secure Firewall Threat Defense (FTD) :-CVE-2025-20362 : contournement de l’authentification-CVE-2025-20333 : exécution de code arbitraire à distance
3 raisons pour contacter votre CSIRT Territorial en cas d’incident cyber
24/09/25
Pas de formulaire, pas d’IA. Nos analystes vous répondent, vous écoutent et vous conseillent par téléphone jusqu’à la remédiation complète de votre incident cyber, en collaboration avec votre service […]
Cybermois à Rennes, save the dates !
L’édition 2025 du cybermois est toute proche. Cette année encore, Breizh Cyber s’engage au sein du club Cyber Mois Rennes Métropole, composé d’un collectif d’acteurs engagés coanimé par We […]
Nous n’avons pas toujours les moyens techniques ni financiers pour activer le MFA.
Mais l’accès conditionnel, oui ! En 2025, 30 % des incidents traités par Breizh Cyber concernaient un compte M365 compromis. Ce chiffre s’explique à la fois par le choix de nombreuses entités de migrer vers […]
Distribution du manuel scolaire pour nos TPE/PME bretonnes
03/09/25
Souvent perçue comme trop technique ou coûteuse, la cybersécurité peut pourtant reposer sur des gestes simples et efficaces.
Rentrée : reprenez la main sur votre boîte mail
28/08/25
De retour de vacances, votre boîte mail déborde de nouveaux messages. Voici comment éviter que les cybermenaces ne profitent de cette situation :
Vulnérabilité critique dans Citrix NetScaler ADC & NetScaler Gateway
27/08/25
Le 26 août 2025, Citrix a publié un bulletin de sécurité concernant une vulnérabilité activement exploitée permettant l’exécution de code arbitraire à distance sans authentification. En clair : une compromission totale des systè […]
Chargement en cours...
 (aller à l'accueil)